- engineering
- umkm
- startup
PP 33/2026: Panduan Kepatuhan Website Bisnis Indonesia
PP 33/2026 berlaku 16 Januari 2027. Panduan kepatuhan website bisnis Indonesia: privacy notice, consent, hak subjek data, DPIA, dan checklist teknis untuk UMKM.
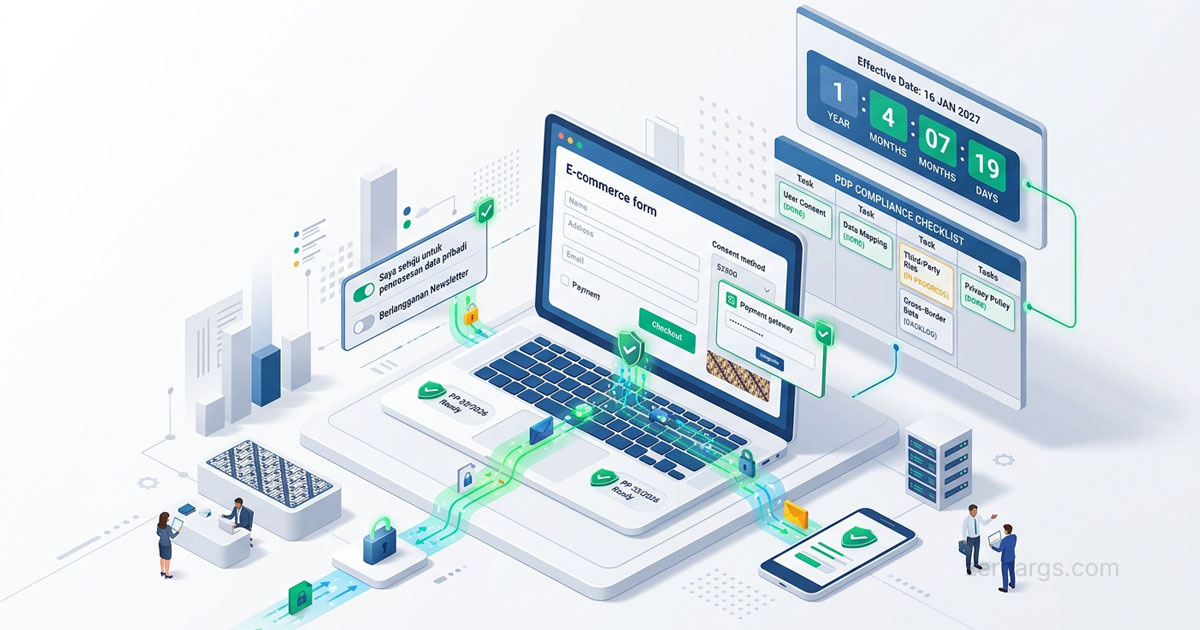
PP 33/2026 akhirnya memberikan aturan teknis yang selama ini ditunggu-tunggu pelaku bisnis digital di Indonesia. Peraturan Pemerintah ini — peraturan pelaksanaan UU PDP (UU 27/2022) — diundangkan 16 Juli 2026 dan berlaku efektif 16 Januari 2027. Artinya, Anda punya sekitar empat bulan untuk menyesuaikan website, formulir checkout, integrasi payment gateway, dan prosedur internal sebelum sanksi administratif bisa diterapkan. Bagi UMKM di Nganjuk, Jawa Timur, dan seluruh Indonesia yang sudah punya toko online sendiri, ini bukan lagi topik hukum abstrak — ini checklist engineering yang harus masuk backlog produk.
1. Apa Itu PP 33/2026 dan Mengapa Website Bisnis Perlu Peduli Sekarang
PP 33/2026 (Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan UU Pelindungan Data Pribadi) terdiri dari 12 bab dan 225 pasal yang mengubah prinsip UU PDP menjadi kewajiban operasional. Sebelum PP ini, banyak bisnis sudah mematuhi UU PDP secara prinsip sejak masa transisi berakhir Oktober 2024 — tetapi tanpa panduan teknis yang seragam tentang format privacy notice, bukti consent, atau kapan wajib melakukan DPIA (Data Protection Impact Assessment).
Untuk website bisnis, PP 33/2026 relevan karena hampir setiap toko online mengumpulkan data pribadi: nama, alamat pengiriman, nomor telepon, riwayat pesanan, dan sering kali data pembayaran melalui Midtrans, Xendit, atau Doku. Setiap formulir pendaftaran, cookie analitik, widget chat, dan webhook ke CRM adalah titik pemrosesan yang kini punya standar dokumentasi yang jelas.
Empat bulan menuju 16 Januari 2027 cukup untuk penyesuaian dasar, tetapi tidak cukup jika Anda menunggu hingga akhir Desember. Alasannya sederhana: perubahan privacy notice, consent banner, dan prosedur hak subjek data perlu diuji di staging, disetujui pemilik bisnis, dan disinkronkan dengan vendor pihak ketiga — proses yang jarang selesai dalam seminggu.
2. Kewajiban Baru yang Langsung Memengaruhi Website dan Formulir
PP 33/2026 mempertegas beberapa kewajiban yang sebelumnya hanya tersirat di UU PDP. Berikut yang paling langsung memengaruhi tim yang mengelola website:
Dasar pemrosesan yang sah sebelum pengumpulan. Anda tidak boleh menyimpan data pelanggan di database sebelum menentukan dasar hukumnya — consent, pelaksanaan kontrak (misalnya pengiriman pesanan), atau kewajiban hukum. Di sisi teknis, ini berarti form checkout tidak boleh pre-check checkbox marketing, dan field opsional harus benar-benar opsional.
Privacy notice yang dapat diakses dan akurat. PP 33/2026 mensyaratkan informasi minimum: identitas pengendali data, jenis data yang dikumpulkan, tujuan pemrosesan, dasar hukum, masa retensi, penerima data (termasuk vendor), hak subjek data, dan kontak penanggung jawab. Notice harus tersedia sebelum pengumpulan — bukan tersembunyi di footer kecil.
Bukti consent yang dapat diverifikasi. Untuk pemrosesan berbasis persetujuan (newsletter, cookie analitik, profil pemasaran), Anda wajib menyimpan bukti: siapa menyetujui, kapan, versi kebijakan apa yang berlaku, dan apa yang disetujui. Spreadsheet manual tidak skalabel; minimal simpan record di database dengan timestamp.
Pemberitahuan data dari sumber tidak langsung. Jika Anda memperoleh data pelanggan dari pihak ketiga (misalnya impor dari marketplace atau lead generation), subjek data harus diberi tahu dalam 30 hari kerja. Website yang sinkron order dari Tokopedia atau Shopee ke CRM internal perlu workflow notifikasi ini.
3. Checklist Halaman Wajib: Privacy Notice, Consent, dan Hak Subjek Data
Tiga halaman atau komponen ini harus ada di setiap website bisnis yang mengumpulkan data pribadi:
Halaman Kebijakan Privasi — bukan copy-paste template asing. Isi harus mencerminkan sistem nyata: tabel jenis data, tujuan, retensi, dan vendor. Contoh baris yang sering terlupa:
| Jenis data | Tujuan | Retensi | Vendor/penerima |
|---|---|---|---|
| Nama, alamat, telepon | Pengiriman pesanan | 5 tahun setelah transaksi terakhir | JNE, J&T (data pengiriman) |
| Konfirmasi pesanan, newsletter (jika consent) | Hingga unsubscribe + 30 hari | Resend, Mailchimp | |
| Metadata pembayaran | Rekonsiliasi transaksi | Sesuai ketentuan pajak | Midtrans/Xendit |
Formulir Consent Terpisah — jangan mencampur persetujuan marketing dengan syarat layanan checkout. Checkbox "Saya setuju menerima promo" harus unchecked secara default, dengan link ke kebijakan yang relevan. Simpan consent_type, policy_version, timestamp, dan user_id atau email.
Kanal Hak Subjek Data — sediakan email atau formulir khusus untuk permintaan akses, koreksi, penghapusan, atau portabilitas data. PP 33/2026 mengharuskan respons dalam kerangka waktu yang wajar. Di sisi teknis, siapkan query atau script internal untuk mengekspor data pengguna dari tabel users, orders, dan addresses tanpa harus menyentuh production manual setiap kali.
Jika Anda sudah punya fondasi dari UU PDP praktis untuk website bisnis, PP 33/2026 adalah lapisan detail di atasnya — bukan pengganti.
4. Implementasi Teknis: Consent Storage, Cookie Banner, dan Data Deletion
Tim engineering perlu menerjemahkan kewajiban hukum menjadi perilaku sistem. Empat implementasi prioritas:
Cookie dan tracking consent. Jika website memuat Google Analytics, Meta Pixel, atau Hotjar, aktifkan tag hanya setelah pengguna menyetujui kategori cookie non-esensial. Gunakan Consent Mode v2 atau solusi CMP sederhana. Log keputusan pengguna — jangan hanya menyembunyikan banner.
Consent record di database. Contoh skema minimal:
CREATE TABLE consent_records (
  id UUID PRIMARY KEY,
  user_id UUID REFERENCES users(id),
  consent_type VARCHAR(50) NOT NULL,  -- 'marketing', 'analytics', 'terms'
  policy_version VARCHAR(20) NOT NULL,
  granted BOOLEAN NOT NULL,
  ip_address INET,
  created_at TIMESTAMPTZ DEFAULT NOW()
);
Endpoint penghapusan data. Sediakan route internal atau admin tool yang menghapus atau menganonimkan data pengguna di semua tabel terkait — termasuk cache session dan log yang menyimpan PII. Dokumentasikan data yang tidak bisa dihapus karena kewajiban pajak (bukti transaksi) dan bagaimana Anda menganonimisasikannya.
Enkripsi dan kontrol akses. HTTPS wajib (sudah standar di 2026), tetapi periksa juga: apakah backup database terenkripsi? Apakah staff CS hanya bisa melihat data pelanggan yang mereka layani? PP 33/2026 menegaskan kewajiban keamanan yang proporsional — untuk UMKM, password manager dan 2FA di panel admin sudah menjadi baseline.
5. Vendor dan Transfer Lintas Negara: Audit Payment Gateway dan Cloud
Hampir tidak ada website bisnis yang berdiri sendiri. PP 33/2026 mengatur hubungan pengendali (Anda) dan prosesor (vendor yang memproses data atas nama Anda). Checklist audit vendor:
- Apakah ada perjanjian pemrosesan data (DPA) atau klausul privasi di Terms of Service vendor?
- Di region mana data disimpan? GCP asia-southeast2 (Jakarta) atau AWS ap-southeast-3 mengurangi risiko transfer lintas negara dibanding region default US.
- Apakah vendor mendukung penghapusan data atas permintaan?
- Apakah sub-processor (misalnya Stripe di balik Xendit) terdokumentasi?
Transfer data ke luar Indonesia membutuhkan mekanisme yang diatur PP 33/2026 — adequacy decision, SCC, atau persetujuan eksplisit subjek data. Jika tim support Anda di luar negeri bisa mengakses dashboard CRM, itu juga transfer yang perlu dipetakan.
Hubungkan audit ini dengan pendaftaran PSE Komdigi jika website Anda wajib terdaftar — keduanya sering diselesaikan paralel.
6. DPIA Ringkas untuk Fitur Berisiko Tinggi
Penilaian Dampak Pelindungan Data Pribadi (DPIA) wajib untuk pemrosesan berisiko tinggi. Untuk website bisnis, fitur yang sering memicu DPIA:
- Chatbot AI yang menyimpan riwayat percakapan pelanggan (termasuk integrasi WhatsApp Business API)
- Profiling otomatis — rekomendasi produk berdasarkan perilaku browsing yang mengarah ke keputusan signifikan
- Pemrosesan data sensitif — kesehatan, agama, data keuangan detail di luar transaksi standar
- Monitoring sistematis skala besar — heatmap plus recording session di seluruh situs
DPIA tidak harus dokumen 50 halaman. Untuk UMKM, satu hingga tiga halaman yang menjawab: data apa yang diproses, risiko apa yang mungkin terjadi, kontrol apa yang diterapkan, dan residual risk yang diterima sudah cukup sebagai titik awal. Jika Anda merencanakan chatbot AI WhatsApp untuk UMKM, masukkan DPIA ke sprint perencanaan — bukan sebagai catatan setelah go-live.
7. Persiapan Insiden: Notifikasi 3×24 Jam dan Runbook Teknis
PP 33/2026 mempertegas kewajiban melaporkan kegagalan pelindungan data pribadi (data breach) kepada otoritas dalam 3×24 jam setelah teridentifikasi, dan kepada subjek data jika risiko signifikan. Runbook teknis minimal:
- Deteksi — alert anomali login admin, akses database tidak wajar, atau laporan pelanggan.
- Isolasi — rotasi API key, revoke session, blokir IP jika perlu.
- Inventarisasi — data apa yang terpapar, berapa banyak subjek, sejak kapan.
- Notifikasi — template email ke otoritas dan pelanggan terdampak.
- Dokumentasi — timeline insiden untuk audit.
Simpan runbook di tempat yang bisa diakses saat server down — bukan hanya di wiki internal yang ikut terdampak breach.
8. Tabel Perbandingan: Kepatuhan Dasar vs PP 33/2026 (Januari 2027)
Gunakan tabel ini untuk gap assessment cepat sebelum 16 Januari 2027:
| Area | Sebelum PP 33/2026 (praktik umum) | Setelah PP 33/2026 (wajib operasional) |
|---|---|---|
| Privacy notice | Template generik di footer | Konten spesifik, aksesibel sebelum pengumpulan |
| Consent | Checkbox pre-checked | Opt-in eksplisit + bukti tersimpan |
| Hak subjek data | Email informal ke admin | Prosedur terdokumentasi + SLA respons |
| Vendor | Tidak diaudit | DPA, pemetaan sub-processor, region data |
| Transfer lintas negara | Tidak dipetakan | Mekanisme legal (adequacy/SCC/consent) |
| Insiden data | Tidak ada runbook | Laporan 3×24 jam + notifikasi subjek |
| DPIA | Tidak dilakukan | Wajib untuk pemrosesan berisiko tinggi |
| PPDP (DPO) | Owner sebagai PIC informal | Penunjukan formal jika memenuhi kriteria |
Jika lebih dari setengah baris di kolom kanan masih kosong, prioritaskan privacy notice dan consent storage minggu ini — dua item dengan dampak terbesar dan effort paling terukur.
Kesimpulan
PP 33/2026 mengubah kepatuhan data pribadi dari dokumen statis menjadi perilaku sistem yang bisa diaudit. Website bisnis Anda — formulir checkout, cookie analitik, integrasi payment gateway, dan backup database — adalah titik pertama yang akan diperiksa jika terjadi keluhan atau insiden. Empat bulan menuju 16 Januari 2027 cukup untuk menyelesaikan fondasi jika Anda mulai sekarang: privacy notice akurat, consent tercatat, prosedur hak subjek data, audit vendor, dan runbook insiden.
Di Zero Args Technology, kami membantu UMKM dan tim produk di Indonesia membangun website dan aplikasi dengan kepatuhan data yang dirancang sejak awal — bukan ditambal menjelang deadline regulasi. Mulai percakapan jika Anda ingin mengecek gap PP 33/2026 di website yang sudah berjalan atau merancang fondasi privasi untuk produk baru.
Pertanyaan yang sering diajukan
Kapan PP 33/2026 mulai berlaku?
PP 33/2026 diundangkan 16 Juli 2026 dan berlaku efektif 16 Januari 2027, enam bulan setelah pengundangan. Bisnis yang memproses data pribadi melalui website atau aplikasi perlu menyelesaikan penyesuaian sebelum tanggal tersebut.
Apakah UMKM dengan website sederhana wajib patuh PP 33/2026?
Ya. PP 33/2026 berlaku untuk siapa pun yang mengumpulkan atau memproses data pribadi, termasuk toko online UMKM. Tingkat dokumentasi dan kontrol keamanan disesuaikan dengan skala risiko, tetapi kewajiban dasar seperti privacy notice dan dasar pemrosesan tetap berlaku.
Apa beda PP 33/2026 dengan UU PDP yang sudah berlaku?
UU PDP (UU 27/2022) menetapkan prinsip dan hak subjek data sejak Oktober 2024. PP 33/2026 menambahkan aturan operasional: format privacy notice, mekanisme consent, DPIA untuk pemrosesan berisiko tinggi, prosedur transfer lintas negara, dan sanksi administratif yang lebih terstruktur.
Apakah PP 33/2026 terkait dengan pendaftaran PSE Komdigi?
Keduanya berbeda tetapi saling melengkapi. PSE adalah pendaftaran sistem elektronik ke Komdigi. PP 33/2026 mengatur perlindungan data pribadi di sistem tersebut. Saat mendaftar PSE, Anda biasanya wajib melampirkan kebijakan privasi yang sejalan dengan UU PDP dan PP 33/2026.
Berapa lama waktu yang dibutuhkan untuk menyiapkan website agar patuh PP 33/2026?
Untuk toko online UMKM dengan satu website dan payment gateway, checklist dasar biasanya bisa diselesaikan dalam dua hingga empat minggu: privacy notice, consent form, prosedur hak subjek data, audit vendor, dan runbook insiden. Fitur berisiko tinggi seperti chatbot AI atau analitik lanjutan membutuhkan DPIA tambahan.